Am 21. Oktober 2026 haben die PHP-Entwickler ein Update veröffentlicht, das zwei kritische Sicherheitslücken schließt. Die als „PHP2Shell“ bekannten Lücken ermöglichen es Angreifern, ohne Passwort oder Login Code auf dem Webserver auszuführen. Die kurze Antwort: Läuft Ihre Website mit einer PHP-Version, die älter ist als 8.2.35, 8.3.36, 8.4.27 oder 8.5.12, muss sie aktualisiert werden; nutzen Sie PHP 8.1 oder älter, ist der Umstieg auf eine unterstützte Version nötig. In diesem Beitrag erklären wir, was hinter der Lücke steckt, wie Sie erkennen, ob Ihre Website betroffen ist, und was Sie jetzt tun sollten.
Was ist PHP und warum betrifft diese Lücke so viele Websites?
PHP ist die Programmiersprache, die auf der Serverseite einer Website läuft. Verbreitete Systeme wie WordPress, WooCommerce, OpenCart, Joomla, Drupal und Magento sind alle in PHP geschrieben. Laut W3Techs nutzen mehr als zwei Drittel der Websites, deren serverseitige Sprache bekannt ist, PHP. Kurz gesagt: Eine Unternehmenswebsite, ein Onlineshop oder ein Blog läuft sehr wahrscheinlich mit PHP.
Deshalb betrifft eine Lücke in PHP selbst einen weit größeren Kreis als eine Lücke in einem einzelnen Plugin oder Theme: Auch wenn Theme, Plugins und Inhalte Ihrer Website aktuell sind, bleibt das Risiko bestehen, solange die PHP-Version, mit der die Website läuft, nicht aktuell ist.
Was bewirkt die PHP2Shell-Lücke?
Es handelt sich um zwei getrennte Lücken. CVE-2026-109618 entsteht, weil PHP beim Umgang mit einem Speichermangel (Out of Memory) den Speicher beschädigt; CVE-2026-109619 entsteht, weil Daten, die eine Anfrage zurücklässt, von der nächsten Anfrage wiederverwendet werden. Beide werden auf der CVSS-4.0-Skala mit 9,2 von 10 bewertet und gelten damit als „kritisch“.
Die eigentliche Gefahr: Der Angriff erfordert keinen Login. Ohne Ihr Admin-Panel zu betreten, kann ein Angreifer allein durch speziell präparierte Anfragen Befehle auf dem Server ausführen. Die Forscher, die die Lücken entdeckt haben, bestätigten, dass dies auch bei Websites mit bestimmten Versionen von WordPress, Joomla, Drupal und Magento möglich ist. Wer Code auf Ihrem Server ausführen kann, kann Schadcode auf Ihrer Website ablegen, auf Kunden- und Bestelldaten in Ihrer Datenbank zugreifen oder Ihre Besucher auf andere Websites umleiten.
Wie ernst die Lage ist, zeigen die Reaktionen. In den USA haben FBI, NSA und CISA, in Europa CERT-EU dazu geraten, sofort zu aktualisieren und Systeme, bei denen das nicht möglich ist, vorübergehend vom Netz zu nehmen. In Japan, den Niederlanden, Norwegen und Finnland wurden einige Behördenwebsites vorsorglich abgeschaltet. Sicherheitsfirmen berichten, dass sie die ersten Angriffsversuche bereits am 17. Oktober beobachtet haben – noch bevor die Lücken bekannt gegeben wurden.
Welche PHP-Versionen sind sicher?
Das PHP-Team hat am 21. Oktober 2026 Korrekturen für vier Versionszweige veröffentlicht. Läuft in dem Zweig, den Ihre Website nutzt, die folgende Version oder eine neuere, ist sie gegen diese beiden Lücken geschützt:
- PHP 8.5: 8.5.12 oder neuer
- PHP 8.4: 8.4.27 oder neuer
- PHP 8.3: 8.3.36 oder neuer
- PHP 8.2: 8.2.35 oder neuer
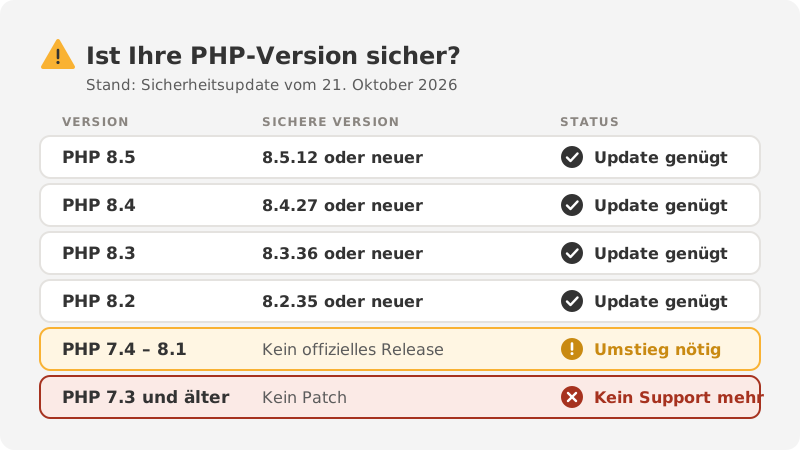
Für PHP 8.1 und älter gibt es kein offizielles Release. Für PHP 7.4, 8.0 und 8.1 wurden lediglich eingeschränkte Patches veröffentlicht, die aus dem Quellcode kompiliert werden müssen; manche Linux-Distributionen und Anbieter von Langzeit-Support übernehmen sie eventuell in ihre eigenen Pakete. PHP 7.3 und ältere Versionen werden überhaupt nicht mehr unterstützt. Für eine Website auf einer dieser Versionen ist der Umzug auf eine unterstützte Version die dauerhafte Lösung.
Wie finden Sie heraus, mit welcher PHP-Version Ihre Website läuft?
- Hosting-Panel: Sehen Sie in cPanel, Plesk oder DirectAdmin unter „PHP-Version“, „PHP-Einstellungen“ oder „MultiPHP-Manager“ nach. Die Version wird oft pro Domain festgelegt.
- WordPress: Im Dashboard finden Sie die PHP-Version unter Werkzeuge → Website-Zustand → Bericht → Server.
- Hosting-Anbieter: Wenn Sie die Angabe nicht finden, fragen Sie Ihren Anbieter: „Mit welcher PHP-Version läuft meine Website, und wurde das Sicherheitsupdate vom 21. Oktober eingespielt?“
Achten Sie auf ein Detail: Dass auf dem Server eine neue PHP-Version installiert ist, heißt nicht, dass Ihre Website sie auch nutzt. Beim Shared Hosting lässt sich für jede Website eine eigene Version wählen. Ist für Ihre Website eine alte Version eingestellt, läuft sie damit weiter, selbst wenn der Server aktualisiert wurde.
Worauf Sie vor und nach dem Update achten sollten
Die PHP-Version lässt sich im Hosting-Panel mit wenigen Klicks umstellen. Sie einfach umzustellen und die Website sich selbst zu überlassen, ist jedoch riskant – vor allem beim Sprung von einer alten auf eine neue Version. Ein älteres Theme oder Plugin ist mit der neuen Version womöglich nicht kompatibel, und die Website zeigt dann eine leere Seite oder Fehlermeldungen.
- Sichern Sie zuerst die Dateien und die Datenbank der Website.
- Testen Sie die Umstellung nach Möglichkeit zuerst an einer Kopie der Website.
- Aktualisieren Sie den WordPress-Core, das Theme und die Plugins; ersetzen Sie Plugins, die keine Updates mehr erhalten.
- Prüfen Sie nach dem Update nacheinander die Startseite, das Kontaktformular, gegebenenfalls den Bestellvorgang und das Dashboard.
- Tritt ein Problem auf, spielen Sie das Backup zurück, beheben die Ursache und versuchen es erneut.
Firewall-Dienste wie Cloudflare haben Regeln gegen bekannte Angriffsmethoden veröffentlicht. Diese Regeln verschaffen Ihnen Zeit, schützen aber nur den Datenverkehr, der über den jeweiligen Dienst läuft, und sind eine vorübergehende Maßnahme. Die dauerhafte Lösung ist das PHP-Update.
Wurde Ihre Website womöglich schon angegriffen?
Ein Update schließt die Lücke, macht einen bereits erfolgten Einbruch aber nicht rückgängig. Wenn Sie eines der folgenden Anzeichen bemerken, sollte Ihre Website genauer untersucht werden:
- Benutzerkonten im Dashboard, die Sie nicht kennen
- PHP-Dateien auf dem Server mit sinnlosen Namen oder kürzlichen Änderungen
- Besucher werden auf andere Websites umgeleitet, oder in den Suchergebnissen erscheinen unter Ihrer Website themenfremde Titel
- Hinweise, dass über Ihre Website Spam-E-Mails versendet werden, oder Warnungen Ihres Hosting-Anbieters wegen übermäßiger Ressourcennutzung
- Eine Meldung zu „Sicherheitsproblemen“ in der Google Search Console
In diesem Fall reicht ein PHP-Update allein nicht aus: Schadcode muss entfernt, alle Passwörter müssen geändert und die Sicherheitseinstellungen der Website verschärft werden.
So unterstützen wir Sie
Kontaktieren Sie uns – wir prüfen kostenlos, ob Ihre Website betroffen ist. Sobald Sie uns die Adresse Ihrer Website schicken, sehen wir uns die von außen erkennbaren Anzeichen an und erklären Ihnen das Ergebnis verständlich. Ist ein Update nötig, erstellen wir zuerst ein Backup und prüfen anschließend, ob die Website einwandfrei funktioniert. Wir sehen uns Ihre Website an, ganz gleich, welche Agentur sie umgesetzt hat.
Ist die technische Basis Ihrer Website zu alt für aktuelle PHP-Versionen, planen wir gemeinsam den Umstieg auf eine zeitgemäße Website.
Quellen: CISA, Tenable, Rapid7, Anadolu Agency. Stand der Informationen: 22. Oktober 2026.